Блог
Burp Suite, Пентест
Burp Suite 2026: расширения, которые реально ускоряют работу
Слушай, экстеншены — это не про "накопить полку плагинов и хвастаться", это про то, сколько часов...
Burp Suite, gRPC, Пентест
gRPC пентест: когда Burp плачет, а ты нет
Burp Suite - король HTTP/1.1, но как только на сцену выходит gRPC - бинарный протобаф поверх...
Burp Intruder, Burp Suite, Rate Limiting, Пентест
Rate Limiting: как его обойти за 5 минут с Burp Intruder
Сегодня тема, за которую я лично обожаю Burp Intruder - Rate Limiting. Разработчики думают, что поставили...
Shadow APIs, Zombie Endpoints, Пентест
Shadow APIs и Zombie Endpoints: атакуй то, о чём разработчик забыл
Сегодняшняя тема - про кладбища, которые сами себя не хоронят. Shadow APIs и Zombie Endpoints -...
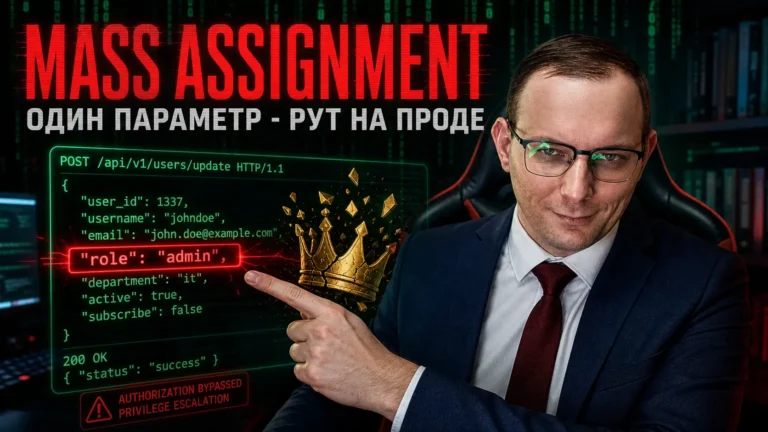
Mass Assignment, Пентест
Mass Assignment: один параметр — рут на проде
Сегодня тема - не баг, а прямо-таки философия ленивых бэкендеров: «пусть модель сама разберётся, что там...
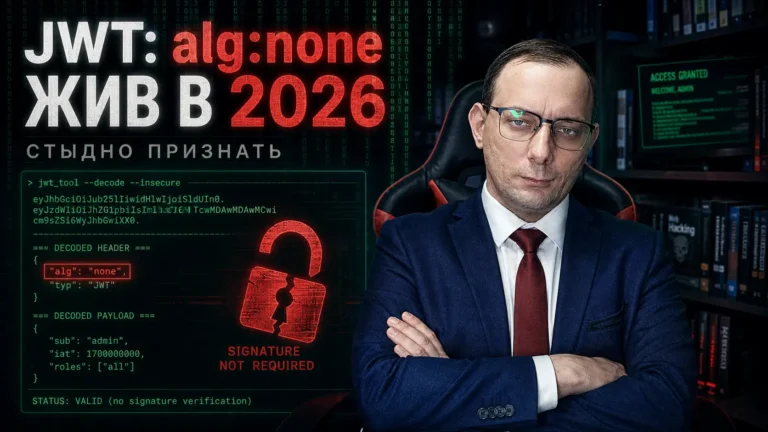
JWT, Пентест
JWT: алгоритм alg:none жив в 2026, стыдно признать
Сегодня препарируем классику, которая почему-то до сих пор жива в 2026-м, хотя её должны были похоронить...

GrathQL, Пентест
GraphQL: интроспекция включена, безопасность — нет
«GraphQL продали как "более безопасную альтернативу REST". Реальность: это тот же REST, только теперь с бесплатной...

BOLA, REST API
BOLA/IDOR в REST API: итерируй всё подряд и молчи
«BOLA - это не уязвимость. Это когда разработчик забыл спросить API один простой вопрос: "а этот...

Логические баги, Пентест
Business Logic Flaws: баги, которые сканер никогда не найдёт
«Твой Burp Scanner нашёл 0 уязвимостей? Поздравляю, приложение технически безопасно и полностью сломано одновременно.» 💀 Бизнес-логика...